

С каждым годом появляются все больше обманных схем в интернете, защищаться от которых становится сложнее. Чтобы обезопасить себя от них, необходимо разобраться, какие вообще виды мошенничества бывают. В этой статье мы расскажем про фишинговые сайты, простыми словами объясним, что это такое и как они работают, а также покажем реальные примеры мошеннических писем и научим распознавать угрозы, включая AI-фишинг, дипфейки и QR-атаки.
- Масштабы кибермошенничества в цифрах
- Немного о термине
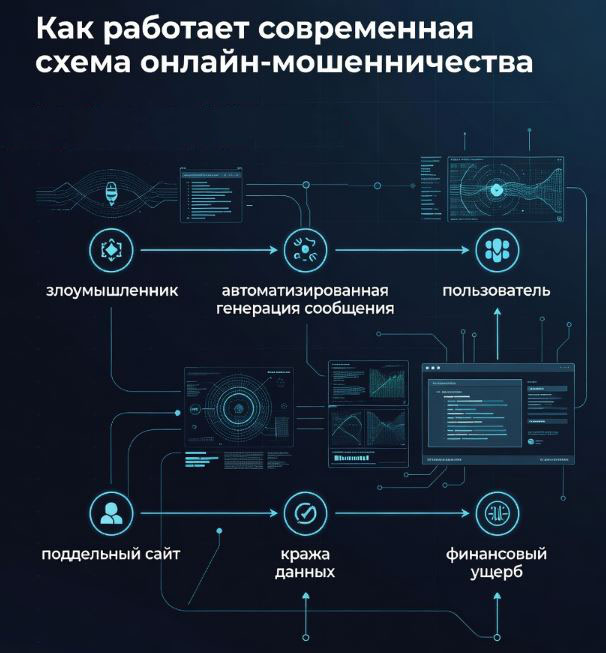
- Как работает фишинг: 5 шагов атаки
- Основные виды фишинг-атак
- Кто чаще всего страдает от фишинга — портрет жертвы
- Как определить, что это фишинг атака
-
Как защитить себя от мошенничества
- Изучаем техники
- Используйте менеджеры паролей и двухфакторную аутентификацию (2FA)
- Установите антивирус с антифишинг-защитой
- Внимательно просматриваем ссылку перед переходом по ней
- Анализируем сам адрес – phishing url: что это
- Следите за своими учетными данными
- Обновление браузера для защиты от фишинг вирусов
- Не пренебрегаем брандмауэром
- Обращаем внимание на pop-up
- Не делимся своими учетными записями
- Обучайте сотрудников
- Что делать, если вы уже попались на фишинг — пошаговая инструкция
- Куда жаловаться на небезопасные площадки
- Заключение
Масштабы кибермошенничества в цифрах
Прежде чем углубляться в терминологию, важно понимать масштаб проблемы.
- По данным Банка России, только в 2025 году банки предотвратили более 134 млн мошеннических операций, включая фишинговые атаки и схемы социальной инженерии.
- Согласно отчёту Kaspersky Spam and Phishing Report, Россия входит в топ-5 стран мира по количеству спам- и фишинговых атак на пользователей.
- По данным Group-IB, использование ИИ в мошеннических схемах стремительно растёт: такие письма становятся более убедительными и хуже распознаются защитными системами.
- Средний ущерб от одной успешной атаки мошенников на физическое лицо в России в 2025 году составил около 20 тыс. рублей.
- Роскомнадзор ежегодно блокирует десятки тысяч фишинговых ресурсов, используемых мошенниками для кражи персональных данных и денежных средств пользователей.
Немного о термине
Фишинг (от англ. fishing — «рыбалка») — это совокупность методик, которые используют киберпреступники в интернете, чтобы украсть личную информацию пользователей: логины, пароли, сведения кредитных карт, доступы к банковским приложениям, криптокошелькам, аккаунтам в мессенджерах и на Госуслугах. Название неслучайно: мошенники, как рыбаки, забрасывают «приманку» (поддельное письмо, звонок, сайт), а жертва «клюёт» и добровольно передаёт свои данные.
Сегодня кибермошенничество — это уже не одиночные хакеры, а целая индустрия с автоматизированными инструментами, ИИ-помощниками и даже готовыми сервисами.
В основном эта разновидность обманных манипуляций направлена на живое общение с юзером, который по наивности или невнимательности может предоставить злоумышленникам все необходимые для них сведения.
Как работает фишинг: 5 шагов атаки
Понимание механики атаки — половина защиты.
- Разведка. Мошенники собирают информацию о жертве: имя, место работы, банк, соцсети. Для массовых атак — просто закупают базы email/телефонов в даркнете.
- Подготовка ловушки. Создают поддельный сайт-клон (банка, Госуслуг, маркетплейса) или пишут убедительное письмо/скрипт для звонка. В 2026 году всё чаще используют ИИ для генерации персонализированных текстов.
- Доставка. Отправляют жертве: email, SMS, звонок, сообщение в мессенджере, поддельный QR-код в общественном месте или ссылку в соцсети.
- Захват данных. Жертва переходит по ссылке, видит знакомый интерфейс, вводит логин/пароль/код из SMS — данные уходят к мошенникам.
- Использование. Преступники получают доступ к аккаунту, крадут деньги, оформляют кредиты, шантажируют или продают доступ в даркнете.
Основные виды фишинг-атак
Существует большое количество разновидностей такого типа мошенничества. Чтобы предостеречь себя от обмана, необходимо разобраться, какие фишинговые атаки вообще бывают и что это такое. Разберем каждый тип подробнее.
Почтовый (email-фишинг)
Мошенники могут рассылать на электронную почту пользователей письма под видом какого-либо бренда. Но прикрепляют в сообщение поддельный адрес, который максимально напоминает настоящий. После перехода по этой ссылке человек попадает на сомнительный сайт или в вирусный документ.
Также существует еще одна разновидность такого мошенничества, называется она клон-фишинг. Злоумышленники определяют, какие магазины или программы вы чаще всего просматриваете и потом направляют вам письма на почту будто бы от этих организаций.
- Фейковые уведомления от Госуслуг о «возврате налога» или «новом штрафе».
- Поддельные письма от маркетплейсов (Ozon, Wildberries) о «проблеме с заказом».
- Фейковые уведомления от банков о «подозрительной операции»
- Письма от «службы поддержки» мессенджеров с просьбой подтвердить аккаунт.
Целевой (spear phishing)
Здесь мошенники действуют по сложной схеме. Они выбирают какую-нибудь компанию, изучают сферу бизнеса, находят несколько сотрудников и отслеживают их аккаунты в социальных сетях. После этого они отправляют им сообщения якобы от коллег, так как используют при этом реальные имена и рабочие номера. Обычно в таких письмах содержится запрос о предоставление каких-либо данных, которые помогут получить доступ к личной информации клиентов или персонала: ФИО, даты рождения, паспортные сведения, номера социального страхования и тд.
Целевые атаки чаще всего направлены на бухгалтеров, HR-специалистов и топ-менеджеров — тех, кто имеет доступ к финансам или конфиденциальной информации. Средний ущерб от одной успешной целевой атаки на бизнес в России в 2025 году исчислялся миллионами рублей.
Телефонный
Есть две основные разновидности такой атаки – вишинг и смишинг. Первая заключается в том, что жертве звонит на телефон злоумышленник, пытается создать атмосферу срочности и запугивает оппонента.

Например, каждый сталкивался с разговором с «сотрудником банка», который сообщает о подозрительных переводах с карты, после того как человек поверит, ему предлагается сказать смс-код или перевести деньги на другую карточку. Это опасный вид мошенничества, так как жертва рискует потерять все свои накопления.
Смишинг – это обман с помощью SMS-сообщений, которые содержат вирусные ссылки. Обычно их прячут за различными купонами или розыгрышами. В 2026 году SMS-фишинг активно распространяется через уведомления о «посылке», «штрафе», «переводе денег» и «выигрыше в лотерею».

Мошенничество от имени руководителя
Схема работает так: злоумышленники находят через соцсети или сайты компании персональную информацию о руководстве. Затем от лица руководителей рассылают письма с поддельного почтового ящика другим работникам. Содержания сообщений может быть разным — от отправки каких-либо доступов до запроса срочного денежного перевода.
Бухгалтеру приходит письмо якобы от директора: «Срочно оплати счёт по этим реквизитам, я на встрече, потом объясню». Реквизиты — мошеннические. С развитием дипфейк-технологий такие атаки дополняются голосовыми звонками «директора» с искусственно сгенерированным голосом.
Заключается в создании ненастоящих аккаунтов, например, во ВКонтакте или Одноклассниках. С помощью них мошенники выдают себя за знакомого какого-либо человека или работника организации. В процессе общения они высылают сообщение, где размещены ссылки на вирусные площадки с запросом личных данных.
Также по такой схеме хакеры работают с мессенджерами Telegram*, WhatsApp* и Max. С помощью этих сервисов они рассылают письма от популярных брендов. Основная цель такого мошенничества – завладеть персональными сведениями.
- «Служба безопасности Telegram» пишет о взломе аккаунта и просит перейти по ссылке для «восстановления».
- Фейковые голосования: мошенники присылают «проголосуй за моего ребёнка в конкурсе», по ссылке крадут аккаунт.
- Фейковые вакансии в Telegram с требованием «внести депозит» или «пройти обучение за деньги».
- Взлом аккаунта друга и просьба «занять денег» от его лица.
Веб-фишинг и подмена сайтов
Злоумышленники копируют веб-страницу какой-либо площадки, и если вы перейдете в учетную запись через нее, то хакеры получат доступ к настоящему ресурсу. Бывают случаи, когда вам могут прислать ссылку на электронную почту и при переходе по ней вас перенаправляет на другую площадку. Это делается с помощью ферминга. То есть, мошенники взламывают сервер DNS, а когда юзер хочет перейти на свой ресурс, система доменных имен открывает поддельный.
Самые копируемые сайты в России: Сбербанк Онлайн, Т-Банк, ВТБ, Госуслуги, Ozon, Wildberries, Авито.
Атаки через фейковые Wi-Fi сети («Злой двойник»)
Это кибератака заключается в создании поддельной беспроводной сети, которая очень похожа на реальную. Когда пользователи подключаются по ней к интернету, злоумышленник получает личные данные: регистрационные сведения, информация о сетевом трафике.
- аэропорт;
- кафе;
- библиотека;
- торговые центры;
- остановки общественного транспорта;
- гостиницы и коворкинги;
- вокзалы и общественные парки.

Совет: в публичных Wi-Fi-сетях всегда используйте VPN — это шифрует трафик и делает бессмысленной попытку перехвата данных.
QR-фишинг
Квишинг (от QR + phishing) — это разновидность кибермошенничества через поддельные QR-коды. Мошенники размещают их в местах с массовым трафиком: наклеивают поверх настоящих куар-кодов на парковках, в кафе, на рекламных щитах, на объявлениях об аренде. Также куар-коды присылают в email — их сложнее фильтровать спам-системам, чем обычные ссылки.
При сканировании QR-кода жертва попадает на фишинговый сайт, где её просят ввести данные банковской карты (например, «для оплаты парковки») или установить вредоносное приложение.
- Не сканируйте QR-коды в подозрительных местах, особенно если код наклеен поверх другого.
- После сканирования всегда проверяйте адрес сайта перед вводом данных.
- Для оплаты парковок и услуг используйте официальные приложения, а не QR-коды с объявлений.
AI-фишинг и дипфейки: новый уровень угрозы
Главная угроза 2025–2026 годов — использование искусственного интеллекта в фишинговых атаках.
- Идеальные тексты без ошибок. Раньше мошеннические письма легко распознавались по орфографическим ошибкам и странному стилю. Сейчас мошенники генерируют письма через GPT-модели — тексты выглядят абсолютно естественно, обращаются к жертве по имени, учитывают контекст.
- Дипфейк-звонки с голосом близких. Мошенники получают образец голоса из соцсетей (2–3 секунды достаточно), генерируют голосовое сообщение «мамы», «начальника» или «друга» с просьбой срочно перевести деньги. Технология доступна и стоит дёшево.
- Видеозвонки с дипфейк-лицом. В 2025 году зафиксированы случаи, когда мошенники подделывали видео «директора компании» на онлайн-встречах и убеждали бухгалтеров перевести миллионы.
- Автоматизированные атаки. ИИ-боты ведут диалог с жертвой в реальном времени, адаптируясь к её реакциям.
- При подозрительной просьбе о переводе денег ВСЕГДА перезвоните человеку на его известный номер и уточните голосом.
- Договоритесь с близкими о «кодовом слове» на случай экстренных ситуаций.
- Не доверяйте видео и голосу — доверяйте фактам и повторной проверке через другой канал связи.
Крипто-фишинг и атаки на кошельки
- Фейковые сайты популярных бирж (Binance, Bybit, OKX).
- Поддельные расширения MetaMask, Trust Wallet в браузерных магазинах.
- «Drainer-скамы» — сайты, которые при подключении кошелька опустошают его одним подтверждением транзакции.
- Фейковые airdrop и раздачи NFT в социальных сетях.
Особенность крипто-фишинга: транзакции необратимы, вернуть украденные средства практически невозможно. Поэтому осторожность здесь важнее в разы.
Кто чаще всего страдает от фишинга — портрет жертвы
- Люди 55+ лет — реже распознают технические ловушки, чаще доверяют звонкам от «банков» и «полиции».
- Молодёжь 18–25 лет — часто становятся жертвами Telegram-фишинга, фейковых вакансий и крипто-скамов.
- Бухгалтеры и финансовые специалисты — цель CEO-фишинга и BEC-атак.
- HR-специалисты — уязвимы к письмам с «резюме» с вредоносными вложениями.
- Владельцы малого бизнеса — недостаточная защита корпоративной почты, отсутствие обучения сотрудников.
- Крипто-инвесторы — цель drainer-атак и фейковых бирж.
Если вы входите в одну из этих групп — уделите защите особое внимание.
Как определить, что это фишинг атака
Существует несколько признаков, которые позволяют понять, что вы столкнулись с обманом.
- В письме заявлено, что нужно на него срочно отреагировать. Намеренно создается ощущение, что если вы этого не сделаете, случится что-то страшное.
- Часто письма обезличены.
- Сообщение пришло от коллеги или знакомого, с которым вы не общаетесь;
- К вам обращаются с нетипичной просьбой (проголосовать за кого-то, одолжить деньги).
- Адрес электронной почты бренда отличается от его оригинального названия, например, оригинал – info@semantica.ru , подделка – info.semantica@.ru.
- Ссылки скрыты в тексте или используются сокращенные адреса.
- В письме есть вложение с расширением .exe, .zip, .scr, .rar — легитимные компании такое почти никогда не присылают.
- Письмо требует срочной оплаты, ввода банковских данных или подтверждения через переход по ссылке (легитимные банки и Госуслуги так не работают).
- в адресе содержится ошибка, например, samssung.com вместо samsung.com;
- вместо протокола https используется http;
- логотип бренда имеет плохое качество;
- неработающие url на страницах;
- браузер не дает вам сразу перейти на площадку из-за ошибки безопасности;
- SSL-сертификат выдан менее месяца назад (проверить можно через клик по замочку в адресной строке);
- на сайте нет контактов, юридической информации, страницы «О компании»;
- дизайн выглядит «почти как оригинал», но с мелкими отличиями в шрифтах, цветах, расположении элементов.
Если вы перешли на какой-либо ресурс, не спешите вводить свои персональные данные, пока точно не будете уверены в том, что он безопасен. Стоит помнить, что из-за невнимательности может пострадать не только отдельные люди, но и целая компания. Ведь утечка негативно сказывается на репутации организации.
Специалисты студии SEMANTICA занимаются продвижением большого количества сайтов. Встречаются и те, который до сих пор работают на протоколе http, но они не являются фишинговыми. Браузер, в свою очередь, с подозрением относится к таким ресурсам и не дает пользователям сразу на них попасть. Поэтому специалисты разрабатывают техническое задание для техподдержки о переносе площадки с протокола http на защищенный https строго по регламентам. Информация в них постоянно обновляется и актуализируется. После правильной смены url и протоколов пользователи больше не будут видеть предупреждение об опасности, однако владельцам веб-ресурсов придется теперь следить за продлением SSL-сертификата.

Как защитить себя от мошенничества
Обладать знаниями о том, что такое фишинг в интернете, это уже в какой-то степени защита, так вы сумеете отличить обманное сообщение от реального. Помимо этого, вы станете бдительнее, будете просматривать письма и быстрее распознавать злоумышленников и их просьбы. Разберем основные способы, которые позволят уберечь себя от фишинговых манипуляций.
 Читайте также
API: что это такое и для чего нужен в программировании
Изучаем техники
Не стоит забывать о том, что злоумышленники довольно смышленые и находятся в постоянном поиске обхода спам-фильтров, разработке новых планов по обману людей. Для этого они совершенствуют свои знания и все реалистичней оформляют поддельные сайты. Именно поэтому необходимо изучать базовую информацию о фишинговых манипуляциях, чтобы уметь самостоятельно распознавать их.
Используйте менеджеры паролей и двухфакторную аутентификацию (2FA)
Один из самых эффективных способов защиты.
- Bitwarden — бесплатный, с открытым исходным кодом, поддерживает все платформы.
- KeePass / KeePassXC — офлайн-менеджер, максимально безопасный.
- 1Password / Dashlane — платные, но с удобным интерфейсом.
Обязательно включите двухфакторную аутентификацию (2FA) на всех критичных сервисах: почта, банк, Госуслуги, соцсети, мессенджеры.
- Google Authenticator;
- Microsoft Authenticator;
- Aegis (Android).
SMS-коды для 2FA — не лучший вариант: их можно перехватить через SIM-swap атаки. По возможности используйте приложения-аутентификаторы или аппаратные ключи (YubiKey).
Установите антивирус с антифишинг-защитой
Существует несколько сервисов, которые предупредят вас о подозрительных url. Разберем каждый более подробно:
- Специальные утилиты. Ими можно скачать за обычный браузер, который не дает пользователю перейти по вредоносному линку.
- Программное обеспечение. Оно устанавливается вместе с антивирусом, например, «Касперского» или Avast. Эти программы предупредят вас о фишинговых страницах и о других вирусах.
- AdBlock. Это плагин, который можно скачать себе в браузер. Он блокирует вирусную рекламу, и вы ее просто-напросто не увидите.

Внимательно просматриваем ссылку перед переходом по ней
Прежде чем перейти по прикрепленному адресу, проверьте его написание, возможно, он содержит ошибки. Если все-таки вы кликнули на него, и url оказался вирусным, не переживайте, браузер вас предупредит об этом и не даст его открыть без вашего разрешения.
- «Возврат налога через Госуслуги» — переходите только через официальное приложение.
- «Миллион рублей за один месяц, без опыта работы и особых усилий».
- «Уведомление о штрафе ГИБДД» (это обман, особенно когда у вас нет машины и прав. Однако если автомобиль у вас имеется, тогда следует проверить достоверность сведений на Госуслугах или на официальном сайте Госавтоинспекции).
- «Уважаемый клиент, уведомляем вас о том, что на ваше имя был оформлен кредит…» (прочитав такое письмо пользователь может растеряться и испугаться, после перехода по ссылке вас попросят ввести личные данные, не стоит этого делать. Если хотите удостовериться, что это обман, лучше позвонить в офис банка или прийти туда лично);
- «Поздравляем, вы выиграли в лотерею»;
- «Ваш аккаунт в Telegram будет удалён — подтвердите номер».
- «Инвестиции с гарантированным доходом 30% в месяц» — классика крипто-скама.
- «Ваша посылка не может быть доставлена — оплатите доставку» — актуальный смишинг.
Анализируем сам адрес – phishing url: что это
Часто злоумышленники намеренно допускают ошибки в доменном имени известных брендов. Пользователь может не заметить опечатку, перейти по ссылке и по доверчивости ввести свои данные, которые у него запросят. Например, https://www.kinopoick.ru/ (вместо kinopoisk), https://gos-uslugi.ru/ (вместо gosuslugi.ru), https://sberbank-online.ru/ (вместо online.sberbank.ru). Если у вы увидели подозрительное сообщение от любимого магазина, компании, в которой вы работаете, фитнес-клуба или онлайн-школы, обязательно проверьте написание адреса прежде, чем перейти по указанному url.
Следите за своими учетными данными
Очень важно уберечь от фишеров ваши логины и пароли.
- Используйте разные пароли для разных сервисов (менеджер паролей упростит это).
- Меняйте пароли на критичных сервисах (банк, почта, Госуслуги) каждые 3–6 месяцев.
- Регулярно проверяйте, не попал ли ваш email в утечки — через сервис haveibeenpwned.com.
- Почаще проверяйте счета в онлайн-банке.
Игнорируйте звонки от «сотрудников банка» с уведомлением о списаниях. Если насторожились — сами перезвоните по номеру на карте.

Обновление браузера для защиты от фишинг вирусов
Как мы уже говорили, Mozilla Firefox, Яндекс или Google Chrome могут оповещать пользователя о вредоносных ссылках и небезопасных сайтах. Чем новее версия браузеров, тем эффективнее у них защита. Периодически обновляя сервисы для поиска информации, у вас будет больше шансов избежать перехода на фишинговый ресурс.
Не пренебрегаем брандмауэром
Это своего рода стена между глобальной сетью и устройством пользователя, которая защищает от вредоносного контента и различных вирусов. Его принцип работы схож с антивирусом, однако перехватить отправление подозрительных писем он не может, зато способен защитить от вирусных рекламных скриптов.
Обращаем внимание на pop-up
Обычно при переходе по информационным блогам в интернете может высветиться яркий баннер с каким-либо оффером. Например, pop-up с информацией о том, что вы выиграли миллион, так как вы ровно 1001 посетитель на сайте за сегодняшний день. Будьте осторожны, не следует кликать на этот баннер, он может скрывать ссылку, при переходе по которой вы попадете на вирусный ресурс, и злоумышленники украдут ваши персональные данные или доступы.
Не делимся своими учетными записями
Не доверяйте никому в интернете, за исключением своих близких друзей. Но даже и их аккаунты могут взломать и попросить вас одолжить некоторую сумму денег или прислать доступ к какому-либо ресурсу. Если ваш приятель попросил вас об этом в социальной сети, лучше перезвонить ему и уточните эту информацию.
Если вам на почту поступило интересное предложение и вы перешли по ссылке, ни в коем случае не вводите туда свои данные, пока не удостоверитесь в том, что эта площадка безопасна.
- код из SMS;
- CVV-код с обратной стороны карты;
- полный номер карты (обычно достаточно последних 4 цифр);
- пароль от онлайн-банка;
- перевести деньги на «безопасный счёт».

Обучайте сотрудников
Для компаний обучение персонала — критически важно. Более 80% успешных атак на бизнес происходят через человеческий фактор.
- Проводите регулярные тренинги по кибербезопасности (раз в квартал минимум).
- Организуйте симуляции фишинговых атак — сервисы Anti-Phishing Simulator, PhishLabs.
- Внедрите правило «четырех глаз» для финансовых операций — крупные платежи требуют подтверждения двух сотрудников.
- Запретите открытие вложений от неизвестных отправителей на рабочих ПК.
- Настройте корпоративный антиспам-фильтр (Kaspersky Security for Mail Server, Dr.Web Mail Security).
Что делать, если вы уже попались на фишинг — пошаговая инструкция
Если вы поняли, что стали жертвой мошенников, действуйте быстро. Каждая минута на счету, особенно если речь о финансовых данных.
- Немедленно заблокируйте банковскую карту. Через приложение банка, звонком на горячую линию (номер на обратной стороне карты) или в офисе. Если это невозможно — заблокируйте счёт полностью.
- Смените пароли на всех критичных сервисах: банк, электронная почта, Госуслуги, соцсети, мессенджеры. Начните с почты — часто через неё можно восстановить доступ к другим аккаунтам.
- Включите двухфакторную аутентификацию на всех сервисах, где ещё не была включена.
- Обратитесь в банк для оспаривания транзакции. Напишите заявление на возврат средств (chargeback). Согласно закону 161-ФЗ, банк обязан рассмотреть претензию в течение 30 дней. Если списание произошло без вашего согласия, а вы не передавали код/пароль третьим лицам — банк должен вернуть деньги.
- Напишите заявление в полицию (по факту мошенничества, ст. 159 УК РФ). Можно подать через Госуслуги. Сохраните все скриншоты, номера, детали переписки.
- В сервис «Антифишинг» (safe-surf.ru) — блокировка ресурса.
- В Роскомнадзор (rkn.gov.ru).
- В ФинЦЕРТ Банка России (fincert.cbr.ru).
- В Group-IB (group-ib.ru/report.html).
Также проверьте, не оформили ли на вас кредиты — через Госуслуги или БКИ (Бюро кредитных историй). Если да — оспорьте через банк. Мониторьте банковский счёт ещё несколько недель — мошенники могут вернуться.
Куда жаловаться на небезопасные площадки
При обнаружении такого ресурса вы можете оставить жалобу, заполнив онлайн-заявку на сайте «Антифишинг». Сервис обработает информацию и проверит наличие вирусных url.
- адрес подозрительной площадки;
- дата ее обнаружения;
- язык;
- вашу электронную почту.
 Читайте также
Анализ сайта онлайн: бесплатные инструменты для проверки
«Антифишинг»: в чем суть этой системы мониторинга фишинга и что она означает
Этот сервис автоматически определяет, обрабатывает и хранит информацию о площадках, которые являются подделками основного ресурса.
- находить домены со скоростью 1 млн адресов в час (в основном сюда входят url, который прошли перерегистрацию или перенос);
- сохранять сведение о вирусных площадках в базе данных;
- блокировать работу подозрительных ресурсов.
Блокировка распространяется только на территории РФ. По данным Роскомнадзора и системы «Антифишинг», в 2025 году были заблокированы сотни тысяч фишинговых ресурсов, ориентированных на российских пользователей.
Заключение
В этой статье мы рассказали все о фишинге сайта, объяснили простыми словами, что это такое, как он работает и что значат фишинговые аккаунты или ссылки. Чтобы уберечь себя от обмана, сохранить финансовые средства, свое время и нервы, следует разобраться в разновидностях махинаций, которые становятся все изощреннее и опаснее.
- Используйте менеджер паролей + двухфакторную аутентификацию везде, где возможно.
- Установите антивирус с антифишинг-защитой (Kaspersky, Dr.Web).
- Обновляйте браузер и ОС до последних версий.
- Проверяйте адреса сайтов по буквам перед вводом данных.
- Не передавайте коды из SMS, CVV-коды и пароли никому, включая «сотрудников банка».
- В публичных Wi-Fi всегда используйте VPN.
- Не сканируйте подозрительные QR-коды.
- Договоритесь с близкими о «кодовом слове» на случай дипфейк-атак.
- Проверяйте почту в утечках через haveibeenpwned.com.
- Если что-то насторожило — не спешите, сделайте паузу и перепроверьте.
Помните: главная защита от фишинга — не технологии, а критическое мышление. Мошенники играют на эмоциях: страхе, жадности, срочности, доверии. Если вас торопят или запугивают — это первый признак обмана.
Если вы стали жертвой фишинга — не молчите. Чем быстрее вы среагируете, тем больше шансов вернуть деньги и предотвратить дальнейший ущерб.
Информация в статье носит образовательный характер. При возникновении вопросов о кибербезопасности рекомендуем обратиться к профильным специалистам.
*Доступ и полноценная работа платформ Telegram и WhatsApp на территории РФ ограничены по техническим или юридическим причинам.
Вопросы – ответы
Это способ обмана, при котором человека вынуждают перейти по ссылке и добровольно ввести конфиденциальную информацию: логины, пароли, данные банковских карт или коды подтверждения.
Действия мошенников могут распространяться через электронную почту, когда жертве приходит письмо якобы от известной компании. Существуют также SMS-атаки (смс-фишинг), телефонные звонки от злоумышленников (вишинг), поддельные страницы в социальных сетях и даже фальшивые точки Wi-Fi. В корпоративной среде часто используется целевой фишинг, направленный на конкретных сотрудников или руководителей компаний.
Обычно мошенники создают ощущение срочности: сообщают о блокировке счета, выигрыше или необходимости срочно подтвердить данные. Адрес веб-сайта может отличаться от оригинала одной-двумя буквами, содержать странные символы. Часто встречаются некачественные изображения, орфографические ошибки в тексте и подозрительные ссылки. Если страница вызывает сомнения, лучше перепроверить URL вручную через официальный сайт компании.
Главная опасность заключается в утечке персональных и финансовых данных. Получив доступ к учетным записям, у злоумышленников появляется возможность списать деньги со счетов, оформить кредиты, взломать социальные сети или использовать личную информацию для дальнейших мошеннических схем. Иногда последствия могут быть долгосрочными и затрагивать не только одного человека, но и целую компанию.
Важно внимательно относиться к любым письмам и сообщениям с просьбой предоставить личные данные. Не стоит переходить по сомнительным ссылкам и скачивать вложения от неизвестных отправителей. Рекомендуется использовать антивирусное программное обеспечение, включать двухфакторную аутентификацию и регулярно обновлять браузер и операционную систему. Осведомленность и осторожность остаются главными инструментами защиты.
Нет, ни один антивирус не даёт 100% защиты — особенно от новых, ранее неизвестных ресурсов. Антивирус защищает от 70–90% угроз. Оставшиеся 10–30% — ваша бдительность. Комплексная защита: антивирус + менеджер паролей + 2FA + внимательность.
Да, если списание произошло без вашего согласия. Если вы сами передали код/пароль мошенникам (даже под влиянием обмана) — по позиции банков и судебной практике, ответственность частично или полностью лежит на клиенте. Но всегда стоит подавать претензию — в ряде случаев банки возвращают средства.


